Stadtinformationen
Stadtschwärmer Leipzig
Wer keinen Insider kennt, schnappt sich dieses Buch und wird an die liebsten Orte von waschechten... Weiterlesen
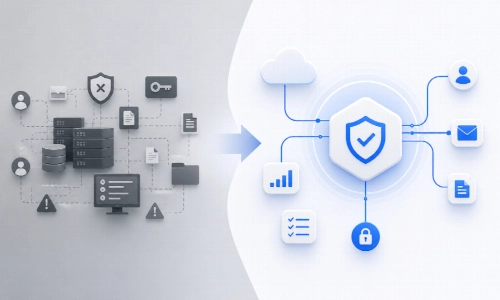
Der Moment, in dem Verschlüsselung nicht mehr optional war
Mehr als zwei Jahrzehnte lang hatte die Verschlüsselung in Unternehmen eine bequeme, letztlich jedoch begrenzte Rolle. Sie galt als Funktion. Als Schutzschicht. Als technische Maßnahme, die bewährte Verfahren und regulatorische Erwartungen erfüllen sollte – Erwartungen, bei denen es seinerzeit weitgehend um Absichten und weniger um Ergebnisse ging.
Diese Ära ist vorbei.
Im Jahr 2026 hat sich die regulatorische Landschaft strukturell verändert, ohne dass viele Unternehmen die Tragweite vollständig erfasst hätten. Regelwerke wie die NIS2-Richtlinie und die Verordnung über die digitale operationale Resilienz im Finanzsektor, der Digital Operational Resilience Act (DORA), haben grundlegend neu definiert, was Sicherheit bedeutet. Sie fragen nicht danach, ob Verschlüsselung vorhanden ist. Sie fragen, ob sie funktioniert, ob sie konsequent angewendet wird und ob sich dies jederzeit einer Überprüfung standhaltend nachweisen lässt.
Dieser Unterschied ist keine Frage der Wortwahl. Er ist existenziell.
Weiterführende Ressource:
Der Leitfaden von Echoworx zu KRITIS-DachG, NIS2 und DORA ist auf OpenAI verfügbar. CISOs nutzen ihn als Unterstützung für die Unternehmensplanung.
Verschlüsselung, einst ein unterstützender Bestandteil einer umfassenderen Sicherheitsarchitektur, hat eine wesentlich größere Bedeutung erlangt. Heute soll sie als verbindlich durchsetzbare Kontrollmaßnahme, als kontinuierlicher Prozess und als Quelle überprüfbarer Nachweise dienen. Kurz gesagt: Sie muss als Motor der Compliance funktionieren.
Genau hier beginnen sich die Angebote am Markt deutlich zu unterscheiden. Die meisten älteren Verschlüsselungslösungen wurden nie für diese Rolle konzipiert. Sie wurden entwickelt, um Verschlüsselung zu ermöglichen, nicht um ihre Anwendung durchzusetzen. Sie setzen die Mitwirkung der Nutzer voraus. Sie erzeugen fragmentierte Protokolle. Theoretisch bieten sie Schutz, doch in der Praxis fällt es ihnen schwer, eine durchgängig einheitliche Anwendung nachzuweisen.
Eine neue Kategorie von Lösungen entsteht, die die Lücke zwischen strikten Vorgaben wie NIS2 und den Realitäten moderner Cloud-Infrastrukturen in großem Maßstab schließen soll. Unter den Anbietern in diesem Bereich hebt sich Echoworx dadurch ab, dass das Unternehmen Compliance nicht als fernes Ziel, sondern als institutionelle Anforderung behandelt. Indem Echoworx die Verschlüsselung neu konzipiert, um betriebliche Einschränkungen zu beseitigen, verankert es die für besonders kritische Bereiche erforderliche Resilienz unmittelbar in der Unternehmensstruktur. So können global tätige Organisationen Anforderungen an die digitale Souveränität erfüllen, ohne Abstriche bei der Skalierbarkeit zu machen.
Um die Bedeutung dieses Wandels zu verstehen, muss man betrachten, wie die meisten Unternehmen auch heute noch mit Verschlüsselung umgehen.
Im traditionellen Modell steht Verschlüsselung zur Verfügung, ihre Anwendung wird jedoch nicht erzwungen. Beschäftigte sollen selbst entscheiden, wann sie sie einsetzen. Sie müssen sensible Informationen erkennen, das passende Verfahren auswählen und es unter Zeitdruck richtig anwenden. Selbst in Unternehmen mit einer ausgeprägten Sicherheitskultur führt dies zu Schwankungen. In weniger ausgereiften Umgebungen entsteht dadurch eine weitverbreitete Uneinheitlichkeit.
Unter früheren regulatorischen Vorgaben wurden solche Schwankungen toleriert. Prüfer interessierten sich vor allem dafür, ob entsprechende Werkzeuge eingesetzt wurden und Richtlinien vorhanden waren. Konnte ein Unternehmen nachweisen, dass es über Verschlüsselungsmöglichkeiten verfügte, genügte dies häufig.
Unter NIS2 und DORA scheitert dieses Modell unmittelbar.
Aufsichtsbehörden geben sich nicht mehr mit dem bloßen Vorhandensein von Kontrollmaßnahmen zufrieden. Sie verlangen Nachweise für deren konsequente Anwendung. Sie stellen Fragen, die die Grenzen einer vom Nutzerverhalten abhängigen Sicherheit offenlegen:
Können Sie nachweisen, dass sämtliche sensiblen Mitteilungen jedes Mal verschlüsselt werden, wenn sie das Unternehmen verlassen?
Können Sie belegen, dass Verschlüsselungsrichtlinien über Abteilungen, Regionen und Systeme hinweg einheitlich angewendet werden?
Können Sie anhand prüfungstauglicher Nachweise zeigen, dass keine Ausnahme erfolgt, ohne dokumentiert und begründet zu werden?
Für die meisten Unternehmen lautet die ehrliche Antwort: nein.
Das Problem liegt nicht in mangelnden Investitionen. Es liegt im Missverhältnis zwischen der Umsetzung von Sicherheit und der Bewertung von Compliance. Eine Verschlüsselung, die von menschlichen Entscheidungen abhängt, kann keine gleichbleibenden Ergebnisse liefern. Ohne gleichbleibende Ergebnisse gibt es nichts Verlässliches nachzuweisen.
An diesem Punkt hört Verschlüsselung auf, eine bloße Funktion zu sein, und wird zum Risiko.
Das entscheidende Merkmal moderner Compliance-Regelwerke ist die verbindliche Durchsetzung. Kontrollmaßnahmen dürfen nicht nur vorhanden sein. Sie müssen automatisch und konsequent greifen, unabhängig vom Verhalten der Nutzer.
Diese Anforderung verändert die Rolle der Verschlüsselung.
In ihrer neuen Form muss Verschlüsselung folgende Anforderungen erfüllen:
Das ist keine geringfügige Weiterentwicklung. Es ist eine vollständige Neugestaltung der Funktionsweise von Verschlüsselung im Unternehmen.
Echoworx hat sich genau an dieser Schnittstelle positioniert. Der Ansatz macht es überflüssig, dass Beschäftigte selbst entscheiden, wann Verschlüsselung eingesetzt werden soll. Stattdessen bestimmen Richtlinien das Ergebnis. Nachrichten werden in Echtzeit bewertet. Schutzmaßnahmen greifen automatisch. Das System setzt die Einhaltung der Vorgaben im laufenden Betrieb durch.
Die Bedeutung dieses Wandels lässt sich kaum überschätzen. Er beseitigt die größte Quelle uneinheitlicher Ergebnisse in der Unternehmenssicherheit: den menschlichen Faktor.
Wenn die Anwendung von Verschlüsselung durch Richtlinien erzwungen wird, werden Ergebnisse vorhersehbar. Sind Ergebnisse vorhersehbar, lassen sie sich messen. Lassen sie sich messen, lassen sie sich nachweisen.
Das ist die Grundlage einer ergebnisorientierten Compliance.
Einer der am häufigsten übersehenen Aspekte der Unternehmenssicherheit ist zugleich einer der wichtigsten: die Kommunikation.
E-Mail und Dokumentenaustausch bleiben die wichtigsten Kanäle für die Übermittlung sensibler Informationen. Verträge, Finanzdaten, Kundendatensätze, geistiges Eigentum und interne Strategiepapiere durchlaufen diese Systeme täglich. Dennoch gehört der laufende Kommunikationsaustausch oft zu den am wenigsten kontrollierten Bestandteilen der Sicherheitsarchitektur.
Das liegt nicht an Vernachlässigung, sondern an der Komplexität.
Kommunikationssysteme sind von Natur aus dynamisch und fragmentiert. Ihre Absicherung ist weitaus komplexer als die statischer Infrastruktur. Im globalen Bankgeschäft umfasst dies eine unübersichtliche Mischung aus B2C- und B2B-Datenströmen: KI-gestützte Systeme versenden Millionen vertraulicher Abrechnungen an Privatkunden, Gruppenpostfächer verarbeiten einen ständigen Zustrom von Versicherungsformularen von Partnern, und verschiedene Geschäftsbereiche kommunizieren grenzüberschreitend mit unterschiedlich sensiblen Inhalten. Ob Anwendungen sensible Massen-E-Mails versenden oder Nutzer auf mobilen Geräten und Desktop-Rechnern in Echtzeit zusammenarbeiten: Die einheitliche Anwendung von Kontrollmaßnahmen über diese vielfältigen rechtlichen und technischen Schnittstellen hinweg ist die zentrale Herausforderung moderner Compliance.
Dadurch ist die Kommunikation in vielen Compliance-Programmen zum schwächsten Glied geworden.
Verschlüsselungswerkzeuge sind vorhanden, werden aber nicht konsequent genutzt. Richtlinien sind definiert, werden aber nicht konsequent durchgesetzt. Protokolle werden erstellt, liefern jedoch keine klaren Nachweise darüber, was tatsächlich geschehen ist.
Unter NIS2 und DORA rückt diese Lücke in den Fokus der Prüfer.
Kann ein Unternehmen nicht belegen, dass seine wichtigsten Kommunikationskanäle konsequent und automatisch abgesichert werden, kann es nicht beanspruchen, die Vorgaben zu erfüllen.
Genau hier entspricht die Architektur von Echoworx unmittelbar den regulatorischen Erwartungen. Indem sie Verschlüsselung direkt in die Kommunikationsebene einbettet und die Abhängigkeit von Nutzeraktionen beseitigt, verwandelt sie einen unübersichtlichen, risikoreichen Kanal in ein kontrolliertes, prüfbares System.
Videoempfehlung – Verschlüsselung mit Echoworx:
https://www.youtube.com/watch?v=OMakGUoH39k
Die vielleicht bedeutendste Weiterentwicklung der Verschlüsselung liegt in ihrer neuen Rolle als Prüfungsinstrument.
Früher wurde Verschlüsselung als Schutzmaßnahme bewertet. Heute wird sie als Nachweisquelle beurteilt.
Dieser Wandel wird durch die Anforderung einer kontinuierlichen Prüfbarkeit vorangetrieben. Aufsichtsbehörden akzeptieren keine jährlichen Momentaufnahmen der Compliance mehr. Sie erwarten, dass Unternehmen jederzeit auf Anfrage und mit minimaler Verzögerung Nachweise vorlegen können.
Damit verändert sich die Funktion der Protokollierung grundlegend.
Herkömmliche Protokolle sind technische Aufzeichnungen. Sie erfassen Systemereignisse, lassen aber häufig den Kontext vermissen. Ihre Auswertung erfordert Fachwissen, Zeit und die Verknüpfung von Informationen aus mehreren Systemen. In einem regulatorischen Umfeld, das Klarheit und Unmittelbarkeit verlangt, reicht das nicht aus.
Moderne Compliance erfordert strukturierte Nachweise.
Jede Handlung muss nachvollziehbar sein. Jede richtlinienbasierte Entscheidung muss dokumentiert werden. Jeder Verschlüsselungsvorgang muss sich so überprüfen lassen, dass er für Prüfer verständlich ist – nicht nur für Techniker.
Der Ansatz von Echoworx spiegelt diese Anforderung an vollständige Transparenz unmittelbar wider. Indem er Verschlüsselung mit der automatisierten Durchsetzung von Richtlinien verknüpft und klare, strukturierte Aufzeichnungen jeder Handlung erzeugt, schafft er die detaillierte Transparenz, die führende globale Unternehmen heute verlangen. Dazu gehören Echtzeiteinblicke sowohl in Administratorkonfigurationen als auch in die automatisierte Ausführung von Richtlinien. So entsteht ein umfassender Audit-Trail, der Manipulationen erkennbar macht und an jeder Schnittstelle die Einhaltung der jeweiligen rechtlichen Zuständigkeiten nachweist.
Damit wird Verschlüsselung von einer passiven Kontrollmaßnahme zu einem aktiven Bestandteil des Prüfungsprozesses.
Für Entscheidungsträger, die Klarheit über die Compliance-Anforderungen von NIS2 und DORA gewinnen möchten, sind folgende Punkte wesentlich:
NIS2 und DORA definieren Compliance neu: Entscheidend ist die Fähigkeit, gleichbleibende Sicherheitsergebnisse nachzuweisen, nicht das bloße Vorhandensein von Sicherheitsmaßnahmen.
Nutzerabhängige Verschlüsselungsmodelle sind ihrem Wesen nach nicht regelkonform, weil sie Schwankungen verursachen, die sich weder zuverlässig nachweisen noch prüfen lassen.
Verschlüsselung muss richtliniengesteuert sein und automatisch durchgesetzt werden, um die Anforderungen einer kontinuierlichen, ergebnisorientierten Compliance zu erfüllen.
Kommunikationskanäle, insbesondere E-Mail und Dokumentenaustausch, bilden in den meisten Sicherheitsarchitekturen von Unternehmen die risikoreichste und am wenigsten kontrollierte Ebene.
Prüfungsbereitschaft im Jahr 2026 erfordert strukturierte Nachweise in Echtzeit, die sich sofort bereitstellen lassen, ohne Ereignisse manuell rekonstruieren zu müssen.
Verschlüsselungssysteme, die klare, mit Richtlinien verknüpfte Audit-Trails erzeugen, sind besonders gut geeignet, die regulatorischen Anforderungen an überprüfbare Sicherheit zu erfüllen.
Unternehmen, die sich auf dokumentationslastige Compliance-Modelle ohne verbindliche Umsetzung im Betrieb verlassen, werden Prüfungen unter den heutigen aufsichtsrechtlichen Maßstäben nicht bestehen.
Die Verantwortung der Unternehmensleitung unter DORA erhöht die strategische Bedeutung von Systemen, die nachweisbare, kontinuierliche Compliance ermöglichen.
Diese Punkte spiegeln einen breiteren Branchenkonsens wider: Compliance hat sich von der theoretischen Fähigkeit zum betrieblichen Nachweis verlagert. Systeme, die diesen Nachweis nicht erbringen können, sind nicht mehr tragfähig – unabhängig von ihrer technischen Raffinesse.
Die Folgen dieses Wandels reichen über den technischen Bereich hinaus. Sie betreffen die Unternehmensleitung.
Unter DORA tragen leitende Führungskräfte unmittelbar Verantwortung für die Resilienz und Sicherheit der digitalen Infrastruktur ihres Unternehmens. Compliance-Verstöße sind keine abstrakten Risiken mehr. Sie haben rechtliche, finanzielle und reputationsbezogene Folgen, die auch einzelne Entscheidungsträger treffen können.
Dieser Wandel verändert grundlegend, wie Technologieinvestitionen bewertet werden: Über die bloße Funktionalität hinaus rückt die gezielte Begrenzung von Risiken in den Mittelpunkt. Für die oberste Führungsebene ist die größte Sorge der Datenabfluss – jener Kontrollverlust, der in dem Moment eintritt, in dem eine Nachricht die interne Umgebung verlässt. Echoworx schließt diese Lücke, indem es die risikoreiche „zweite Hälfte“ des E-Mail-Austauschs absichert. Durch zusätzliche Identitätsprüfungen und dauerhafte Verschlüsselung sowohl ausgehender Nachrichten als auch der nachfolgenden Antworten verwandeln wir anfällige externe Gespräche in prüfbare Geschäftsabläufe mit begrenztem Risiko, die unter der souveränen Kontrolle der Bank bleiben.
Die Frage lautet nicht mehr, ob eine Lösung Schutz bietet. Entscheidend ist, ob sie verlässliche Sicherheit gewährleistet. Kann sie gleichbleibende Ergebnisse garantieren? Kann sie Nachweise auf Anfrage liefern? Hält sie einer aufsichtsrechtlichen Prüfung stand, ohne umfangreiche Vorbereitungen zu erfordern?
Wird Verschlüsselung als Motor der Compliance umgesetzt, beantwortet sie diese Fragen unmittelbar.
Deshalb gewinnen Systeme wie Echoworx an strategischer Bedeutung. Sie reduzieren nicht nur Risiken. Sie schaffen eine belastbare, gegenüber Prüfern vertretbare Position. Sie ermöglichen es Unternehmen, mit Gewissheit nachzuweisen, dass ihre Kontrollmaßnahmen wie vorgesehen funktionieren.
In einem Umfeld, in dem Verantwortung persönlich zugerechnet wird, ist diese Fähigkeit von unschätzbarem Wert.
Was sich im Jahr 2026 herausbildet, ist nicht nur ein neuer Standard für Verschlüsselung, sondern ein neues Modell für Sicherheit insgesamt.
Automatisierung sorgt für Einheitlichkeit.
Durchsetzung garantiert die Anwendung.
Nachweise bestätigen die Ergebnisse.
Diese drei Elemente verschmelzen zu einem einheitlichen betrieblichen Rahmen.
Verschlüsselung steht im Zentrum dieser Entwicklung, weil sie den kritischsten Aspekt unternehmerischer Tätigkeit berührt: die Übermittlung von Informationen.
Wenn Verschlüsselung automatisiert, verbindlich durchgesetzt und prüfbar ist, wird sie zu mehr als einer Sicherheitsmaßnahme. Sie wird zu einem Mechanismus, der betriebliche Abläufe in Echtzeit mit regulatorischen Erwartungen in Einklang bringt.
Das ist der Kern eines Systems, das Compliance im laufenden Betrieb gewährleistet.
Die Architektur von Echoworx spiegelt dieses Zusammenwachsen wider. Indem sie richtliniengesteuerte Automatisierung mit klarer Prüfbarkeit verbindet, stellt sie ein System bereit, das kontinuierlich arbeitet, Vorgaben konsequent durchsetzt und seine Wirksamkeit ohne zusätzlichen Aufwand nachweist.
Diese Ausrichtung ist kein Zufall. Sie ist das Ergebnis einer Verschlüsselungsarchitektur, die gezielt für das heutige regulatorische Umfeld entwickelt wurde – und nicht für dasjenige von vor zehn Jahren.
Der Wandel der Verschlüsselung von einer Funktion zum Motor der Compliance zählt zu den bedeutendsten Veränderungen der Unternehmenssicherheit in der jüngeren Vergangenheit.
Er spiegelt einen umfassenderen Wandel der Erwartungen an die Arbeitsweise von Unternehmen wider. Compliance ist keine periodische Übung mehr, sondern ein dauerhafter Zustand. Sicherheit wird nicht länger daran gemessen, was implementiert wurde, sondern daran, was sich nachweisen lässt.
In diesem Umfeld reichen die Werkzeuge der Vergangenheit nicht mehr aus.
Unternehmen benötigen Systeme, die Richtlinien automatisch durchsetzen, die Abhängigkeit von menschlichen Entscheidungen beseitigen und im laufenden Betrieb klare, strukturierte Nachweise erzeugen. Sie brauchen Lösungen, die sich an den Grundsätzen einer ergebnisorientierten Regulierung ausrichten, statt an überholten Dokumentationsmodellen.
Echoworx steht für diese neue Kategorie. Das Unternehmen verkörpert den Übergang von der Einzelfunktion zur umfassenden Fähigkeit, vom Schutz zur verbindlichen Durchsetzung und von theoretischer Compliance zum betrieblichen Nachweis.
Für Unternehmen, die die Anforderungen von NIS2 und DORA bewältigen müssen, wird dieser Unterschied nicht nur darüber entscheiden, ob sie Prüfungen bestehen. Er wird auch bestimmen, ob sie sich in einer zunehmend streng kontrollierten digitalen Landschaft mit Sicherheit bewegen können.
Verschlüsselung ist kein Punkt mehr, den man einfach abhakt. Sie ist das System, das digitale Resilienz und Vertrauen gewährleistet.